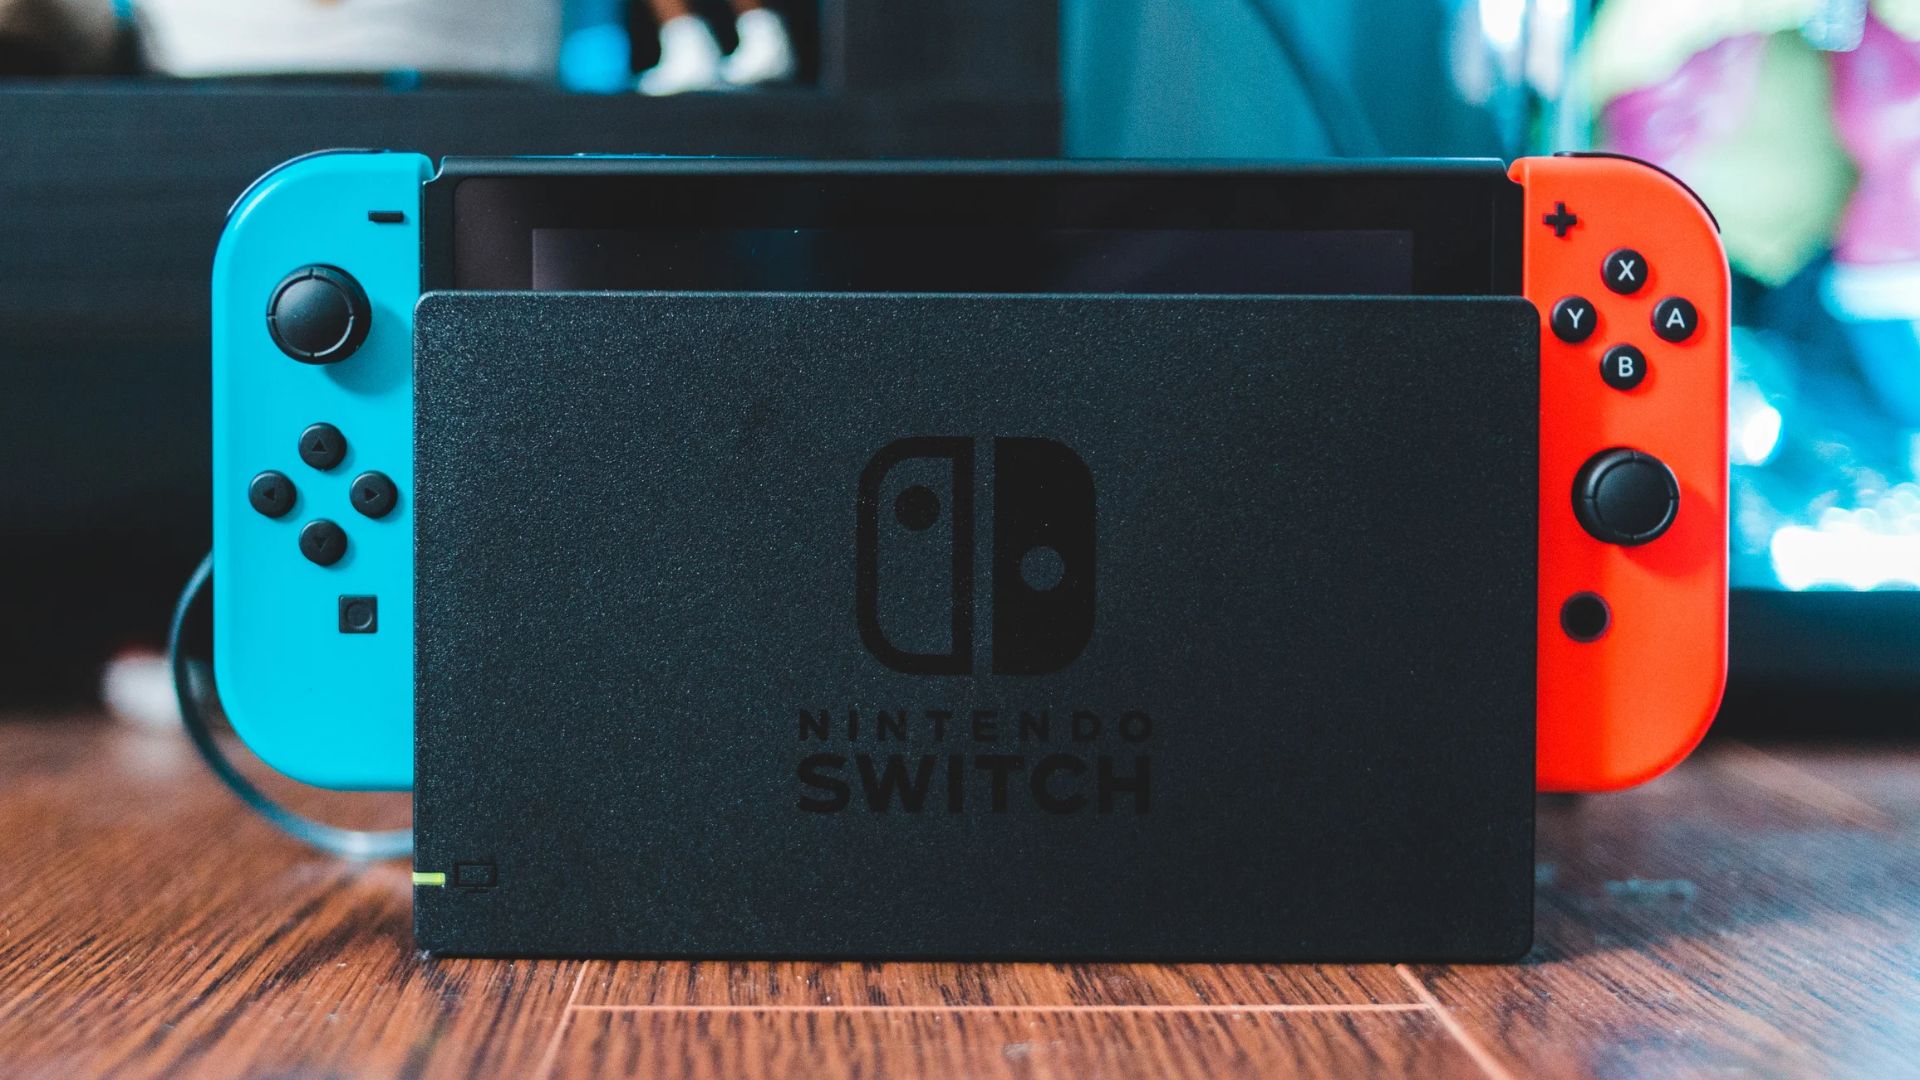
O pesquisador identificou um erro de transbordamento de dados, conhecido como “buffer overflow”, na função de normalização de caminhos do módulo de sistema de arquivos integrado (fs).
A partir dessa brecha no interpretador do programa, foi possível conquistar leitura e escrita arbitrárias para manipular as conexões internas e injetar códigos executáveis diretamente nos módulos de carregamento do sistema operacional.
O que o desbloqueio já permite fazer na prática?
Ao obter acesso aos chamados “sysmodules”, o exploit viabiliza três frentes principais de uso. A primeira é a modificação de jogos oficiais em tempo real, capacidade comprovada com a inserção de personagens inusitados como Peter Griffin (Family Guy), Hatsune Miku, Sonic e Cinnamoroll atuando como pilotos em partidas de Mario Kart World.
O pesquisador utilizou a inteligência artificial Codex para acelerar a criação desses mods, finalizados em apenas um dia.
A segunda aplicação prática é a viabilização do desenvolvimento e teste de aplicativos independentes, os populares homebrews.
Por fim, o nível de acesso conquistado permite extrair cópias de segurança de arquivos de salvamento diretamente da memória do console, facilitando o backup de progresso dos jogadores sem depender do sistema de nuvem oficial.
Quais são as principais limitações da descoberta?
Apesar de representar um salto em relação aos testes gráficos limitados que surgiram ao longo do ano, o ns2jb possui restrições severas.
Ele é um desbloqueio classificado como “tethered”, o que significa que o acesso modificado evapora assim que o videogame é reiniciado ou desligado.
A exploração também não atingiu o nível mais profundo do sistema, o kernel, e não possui uma custom firmware robusta e consolidada para o público geral, como o Atmosphère da geração anterior.
Além disso, o método não tem relação com o uso de cópias comerciais e não demonstrou qualquer capacidade de rodar jogos pirateados.
O ns2jb é focado exclusivamente em pesquisa de segurança e execução de código nativo, distanciando-se de acessórios voltados à pirataria, como o cartucho emulador MIG Flash.
A Nintendo pode bloquear o método e banir usuários?
Como o jailbreak depende de uma falha de memória presente no firmware 23.0.1 aliada a um aplicativo terceirizado, a fabricante tem o caminho livre para lançar uma atualização de sistema que corrija o código vulnerável, neutralizando o exploit em consoles atualizados.
Jogadores que decidirem reproduzir o experimento em casa assumem o risco direto de banimento da rede online.
A alteração não autorizada do software infringe os Termos de Serviço da empresa, que possui sistemas automatizados para identificar anomalias e aplicar bloqueios permanentes nos servidores oficiais, limitando o aparelho à jogatina offline e inviabilizando o download de atualizações futuras.
Se você quer ingressar ou crescer no mercado da tecnologia, a Allevo Tech oferece formações práticas em áreas de alta demanda, como Engenharia de Software, Ciência de Dados e Inteligência Artificial.
As trilhas são estruturadas para desenvolver competências técnicas e preparar você para os desafios do mercado de trabalho.
Clique no botão abaixo e conheça as formações da Allevo Tech que podem impulsionar a sua trajetória profissional.