Notícias e Atualidades
Vai ter apagão mundial em 17 de novembro? Entenda o boato
| 11/11/26Vai ter apagão mundial em 17 de novembro? Entenda a origem do boato, o teste nos EUA e o que dizem as autoridades.
Veja exemplos de phishing por e-mail, SMS, WhatsApp e redes sociais. Aprenda a reconhecer sinais de fraude e proteger seus dados.
Você recebe uma mensagem que parece vir do seu banco, avisando que sua conta será bloqueada em poucas horas. O tom é urgente, o link parece legítimo e a pressa não deixa espaço para pensar com calma. Esse é o mecanismo central do phishing: uma armadilha construída para que a vítima aja antes de questionar.
Phishing é um ataque de engenharia social que usa mensagens falsas — muitas vezes muito bem construídas — para enganar a vítima e obter dados pessoais, financeiros ou credenciais de acesso. Diferente de um ataque técnico que explora falhas de sistema, o phishing explora a confiança e a pressa do próprio usuário.
Os golpes chegam por e-mail, SMS, WhatsApp, redes sociais e páginas falsas que imitam com precisão o visual de empresas confiáveis, como bancos, operadoras de cartão, órgãos públicos e grandes marcas de tecnologia. Quanto mais próxima a cópia do original, maior a chance de a vítima não notar a fraude a tempo.
Este artigo reúne exemplos de phishing nos principais canais, com casos ilustrativos, explica os sinais de alerta mais comuns e apresenta atitudes práticas de prevenção para o dia a dia.
Um exemplo comum é o e-mail que se apresenta como cobrança de banco ou operadora de cartão, informando que existe uma fatura vencida ou uma cobrança pendente. A mensagem pede que o destinatário clique em um link para "regularizar a situação imediatamente". Esse link não leva ao site oficial da instituição, mas a uma página construída para se parecer idêntica a ela, com campos para digitar número de cartão, senha ou dados de acesso à conta. Ao preencher esses campos, a vítima entrega as informações diretamente aos golpistas.
Um detalhe que costuma denunciar esse tipo de e-mail é o endereço do remetente: mesmo quando o nome exibido parece correto, o domínio completo geralmente contém pequenas variações, letras trocadas ou extensões que não correspondem ao domínio oficial da empresa.
Por SMS, um golpe frequente usa uma frase curta e alarmante, como "Seu acesso foi bloqueado. Clique para reativar". O link encurtado que acompanha a mensagem direciona para uma página que imita o layout do aplicativo do banco, solicitando login e senha. Como o SMS tem espaço limitado, o remetente não pode ser verificado com a mesma facilidade que em um e-mail, o que torna esse canal especialmente eficaz para golpistas.
No WhatsApp, é comum encontrar perfis que se apresentam como suporte técnico de um banco ou de uma empresa de tecnologia. Esses perfis pedem à vítima que informe um código de confirmação recebido por SMS ou que instale um aplicativo para "resolver um problema técnico". Na prática, o código serve para que o golpista assuma o controle da própria conta de WhatsApp da vítima, e o aplicativo instalado costuma conter código malicioso capaz de capturar dados do aparelho.
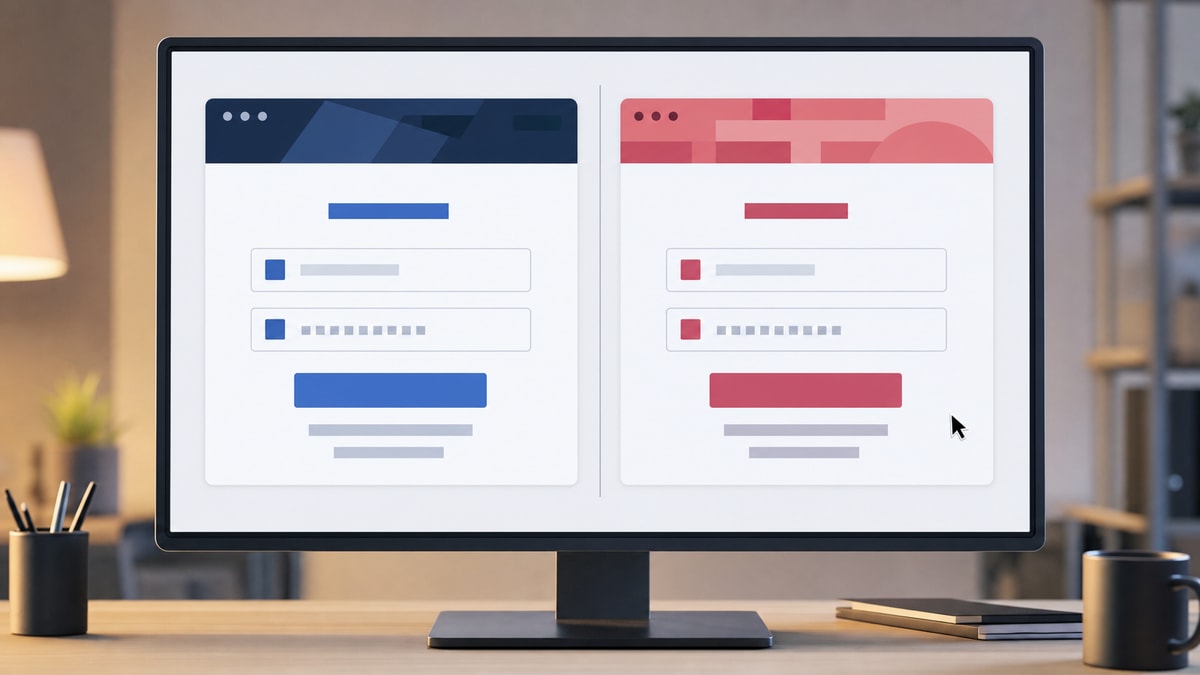
Em redes sociais, uma armadilha recorrente é a página de login falsa. O golpista cria uma cópia visualmente idêntica à tela de acesso de uma rede social popular ou de outro serviço amplamente usado, geralmente divulgada por um link recebido em mensagem privada ou publicação patrocinada. Ao digitar usuário e senha nessa página, a vítima entrega as credenciais diretamente ao golpista, que passa a ter acesso à conta original — e, a partir dela, pode aplicar o mesmo golpe contra os contatos da vítima.
A diferença entre a página real e a falsa costuma estar em detalhes que passam despercebidos sob pressa: o endereço na barra de navegação ou pequenas inconsistências visuais que a cópia não reproduz com perfeição. O cadeado e o HTTPS, sozinhos, não confirmam que o site é legítimo: eles indicam que a conexão é criptografada, e sites falsos também podem exibir o cadeado de segurança. Por isso, o fascículo da Cartilha de Segurança para Internet do CERT.br recomenda acessar o site digitando o endereço diretamente no navegador e confirmar se a URL apresentada é a correta.
Entre todos os sinais possíveis, a urgência artificial é o mais recorrente. Mensagens que ameaçam bloqueio de conta, multa, perda de acesso ou prazo de poucas horas são construídas justamente para que a vítima aja por impulso, sem tempo para verificar a autenticidade do pedido. Segundo as orientações do PRODEST sobre phishing, esse tipo de pressão psicológica é um dos elementos centrais desse golpe, independentemente do canal usado.
Além da urgência, outros sinais recorrentes ajudam a identificar uma tentativa de phishing antes que ela cause dano:
| Sinal de alerta | O que observar |
|---|---|
| Urgência ou ameaça | Prazo curto, risco de bloqueio, multa ou perda de acesso |
| Remetente inconsistente | Nome de exibição correto, mas domínio ou número diferentes do oficial |
| Erros de escrita | Frases mal formatadas, tradução literal ou erros gramaticais |
| Link mascarado | Texto do link não corresponde ao endereço real ao passar o cursor sobre ele |
| Pedido de dado sensível | Solicitação de senha, token, código de confirmação ou número de cartão por mensagem |
Essa lista não é um padrão oficial fixo, mas uma síntese didática dos elementos que costumam se repetir nos exemplos apresentados acima — útil como checklist rápido antes de clicar em qualquer link recebido de forma inesperada.
Veja mais: Como saber se uma imagem é IA? Sinais e formas de verificar
Antes de clicar em qualquer link, verifique o endereço completo do remetente e passe o cursor sobre o link para conferir o destino real, sem clicar. Domínios com pequenas variações, letras trocadas ou extensões incomuns são pistas claras de fraude, mesmo quando o nome de exibição parece correto.
Nunca compartilhe senhas, tokens, códigos de verificação ou dados bancários por mensagem, seja por e-mail, SMS ou aplicativo de conversa. Desconfie de qualquer solicitação desse tipo, mesmo que pareça vir de uma fonte conhecida — bancos e empresas legítimas não pedem esse tipo de informação por essas vias.
Outras atitudes complementam essas duas medidas centrais:
Phishing é um golpe de engenharia social em que criminosos enviam mensagens falsas — por e-mail, SMS, WhatsApp, redes sociais ou páginas clonadas — para enganar a vítima e obter dados pessoais, financeiros ou credenciais de acesso.
Observe o endereço completo do remetente, não apenas o nome exibido, e passe o cursor sobre qualquer link antes de clicar para verificar o destino real. Erros de português, urgência exagerada e pedidos de dados sensíveis também são sinais fortes de fraude.
Não digite nenhum dado na página aberta. Se já tiver digitado senha ou informações bancárias, altere a senha imediatamente pelo canal oficial do serviço e monitore extratos ou notificações de acesso à conta nos dias seguintes.
Não. Phishing é uma técnica de engenharia social baseada em engano, enquanto vírus e outros malwares são programas maliciosos instalados no dispositivo. Um ataque de phishing pode, inclusive, ser o meio usado para induzir a vítima a instalar um malware.
Trate esse tipo de pedido com desconfiança, principalmente se vier acompanhado de link e urgência. Prefira acessar o aplicativo ou site oficial diretamente, sem usar o link recebido, para confirmar se a solicitação é real.
Não. Embora o e-mail seja um dos canais mais conhecidos, o mesmo tipo de golpe ocorre por SMS, WhatsApp, redes sociais e páginas falsas que imitam sites legítimos, sempre explorando a mesma lógica de urgência e confiança.
Os exemplos apresentados mostram um padrão comum por trás de canais diferentes: a criação de urgência artificial para induzir uma decisão rápida, sem verificação. Reconhecer esse padrão — e não apenas memorizar exemplos específicos — é o que permite identificar golpes novos, mesmo quando eles chegam por um canal ou formato ainda não visto antes.
Reserve alguns segundos antes de clicar em qualquer link recebido de forma inesperada, confirme o remetente e o destino real da mensagem, e nunca compartilhe senhas ou códigos de confirmação por mensagem. Essa pausa simples, repetida como hábito, é a defesa mais eficaz contra a grande maioria das tentativas de phishing.

Vai ter apagão mundial em 17 de novembro? Entenda a origem do boato, o teste nos EUA e o que dizem as autoridades.
Descubra os celulares mais baratos e com NFC de 2026 e veja qual comprar na faixa de R$ 850 a R$ 1.500
Confira 5 opções de prompt para restaurar fotos antigas com IA e recupere imagens rasgadas, manchadas, desbotadas ou em preto e branco